

김승룡 jnnews.co.kr@hanmail.net
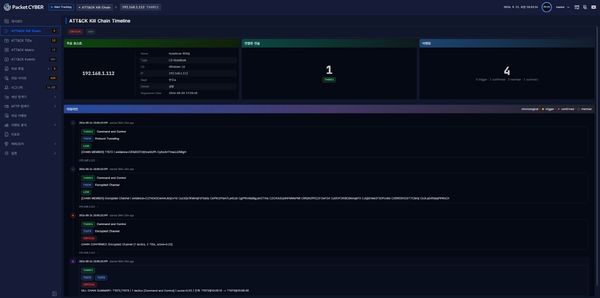 [전남인터넷신문]사이버 위협헌팅 보안기업 '씨큐비스타'(대표 전덕조)가 자사의 차세대 NDR 보안솔루션 'PacketCYBER v3.0'을 통해, 실제 고객사 운영 환경에서 암호화된 악성 명령제어(C2) 통신을 복호화 없이 성공적으로 탐지했다고 16일 밝혔다.이번 실증은 악성코드에 감염된 단말이 도메인 생성 알고리즘(DGA)을 이용해 명령제어용 도메인 주소를 실시간으로 교체하며 외부 서버와 통신하던 것을 탐지해 낸 첫 사례다. 씨큐비스타는 'PacketCYBER v3.0'에 탑재된 암호화 트래픽 분석(ETA) 엔진 'EVA 분석 모듈'이 탐지해 낸 결과라며, 트래픽 패킷 내부를 직접 열어보지 않고도 통신 메타데이터 패턴만 분석해 감염 단말을 정확히 식별하는 데 성공했다고 덧붙였다.
'패킷사이버'(PacketCYBER)가 이번에 관측한 악성 신호는 총 5가지로 나타났다. △무작위 문자열 도메인에 위장 서브도메인을 결합한 DNS 질의의 지속적 반복 △복수 최상위 도메인(TLD)에 분산된 11개 도메인의 순환 사용 △DGA 의심 및 주기적 콜백(비코닝) 신호 4일간 1,980건 누적 △정상 윈도우 다운로드 서비스를 위장한 도메인 명칭 △소수 IP 대역으로 집약된 C2 인프라 활용 등이다.
씨큐비스타는 도메인 질의 패턴, 통신 주기, 연결 인프라 집약도라는 메타데이터의 핵심 관측값 3가지만으로 암호화된 C2 통신을 특정했다. 이는 네트워크 성능 저하를 일으키거나 고비용 복호화 장비를 추가로 도입하지 않고도 암호화 트래픽 속에서 감염 단말을 식별해 기술적 실효성을 입증한 사례다.
최근 QUIC 및 TLS 1.3의 암호화된 클라이언트 헬로(ECH) 확산으로, 전송 계층 헤더와 서버 이름 표시(SNI)까지 암호화되면서 데이터 내용에 의존하던 기존 보안 장비의 검사 불가 구간이 급격히 확대되고 있다. 복호화 장비는 QUIC 구간에 직접 적용하기 어려워 TCP 기반 통신으로 강제 전환한 뒤 복호화하는 우회 방식을 주로 사용해왔다. 그러나 이러한 전환 이후에도 ECH가 적용된 세션에서는 SNI를 확인할 수 없어, 대상을 선별해 복호화하는 정책 자체가 성립하지 않는다. 결과적으로 관리 대상 일부 구간에만 사내 인증서를 배포해 해당 구간 전체를 복호화하거나, 나머지 구간은 단순 IP 기반 정책에 의존해야 하는 한계에 봉착했다.
모든 패킷을 저장하는 전수 패킷 저장(full packet capture) 방식 역시 동일한 제약을 받는다. 저장된 데이터의 대부분이 복호화 불가능한 암호문이어서 사후 사건 재구성이 어렵고, 저장 용량과 비용 부담만 가중된다. 사이버 침해 조사의 핵심 근거가 데이터 내용물에서 암호화 이후에도 관측 가능한 통신 메타데이터로 이동하고 있는 이유다.
씨큐비스타의 '패킷사이버 v3.0'은 행위 규칙 기반 8종과 AI·머신러닝 이상 탐지 5종 등 총 13개 모듈로 구성된 '앙상블·킬체인 분석 아키텍처'를 적용해 이러한 문제를 해결했다. 탐지된 신호는 행위 기반 결정적 신호(D), 위협 인텔리전스 기반 강한 신호(S), 행위 기반 약한 신호(W)로 등급화되며, 약한 신호는 단독으로 경보를 생성하지 않는다. 등급화된 신호들은 앙상블 분석과 킬체인 상관분석을 거쳐 위협으로 확정되며, 약한 신호가 반복되는 구간은 위협 헌팅 리드로 전환돼 분석가의 정밀 조사로 연결됨으로써 오탐과 미탐을 동시에 억제한다.
이렇게 확정된 위협은 단건 경보 발송에 그치지 않고 공격의 전체 맥락을 제공한다. 국제 사이버 공격 표준 분류 체계인 마이터 어택(MITRE ATT&CK) v18 기준 14개 전술과 146개 기법(TID, 자사 산정 기준)에 연계해 공격 흐름 전체를 재구성하고, 보안관제 담당자에게 직관적인 침해 맥락 정보를 전달한다.
씨큐비스타는 이번 암호화 C2 통신 탐지를 첫 실증 사례로 확보했으며, EVA 분석 모듈을 탑재한 'PacketCYBER v3.0'의 고객사 보안관제센터 공급을 본격화하고 있다. 회사는 AI로 한층 고도화된 해킹 3.0 시대에 대응하는 새로운 탐지 기준이 될 것으로 기대하고 있다.
전덕조 씨큐비스타 대표는 "최신 암호화 프로토콜 확산으로 트래픽을 복호화해 확인하던 과거 방식의 적용 범위가 지속적으로 줄고 있다"며 "네트워크 내부에서 발생하는 행위를 관찰하고 공격 맥락을 파악하는 것이 차세대 보안의 핵심"이라고 강조했다. 이어 "패킷사이버 v3.0이 복호화 없는 가시성과 국제 표준 공격 분류 체계 기반 탐지를 바탕으로 네트워크 보안 시장에 새로운 기준을 제시할 것"이라고 말했다.
한편, 시장조사기관 비즈니스리서치인사이트에 따르면 글로벌 NDR 시장은 2026년 42억 달러(약 5조 6천억 원) 규모에서 연평균 13.7% 성장해 2035년에는 132억 달러(약 17조 7천억 원)에 이를 것으로 전망된다.
〈기사의 무단 전제나 복제를 금합니다〉
 굿네이버스 전북전주2지부-스튜디오나인, 좋은이웃가게 현판 전달식 진행
 법무부 군산보호관찰소, ‘수년간 방치된 깨진 통유리’ 교체로 취약계층 안전한 보금자리 선물
 법무부 전주청소년꿈키움센터, ‘회복적 사법’ 프로그램 운영
 “폭력은 어떤 이유로도 정당화될 수 없어”
 “아이들의 목소리, 정읍의 변화를 꿈꾸다”


